本記事は、GMOインターネット株式会社(GMOインターネットグループ)・お名前.comの公式発表、および独立行政法人情報処理推進機構(IPA)、JPCERTコーディネーションセンター(JPCERT/CC)、総務省、警察庁、金融庁、消費者庁、国民生活センターが公表している資料を整理した一般的な情報です。特定の投資判断や、特定のFX会社・証券会社・VPS事業者・セキュリティ製品の選択を推奨するものではありません。
この記事で分かること
- なぜ今、VPS・取引ツールの点検が話題になっているのか
- まず押さえておきたい3つの視点
- 1.認証情報の置き場所を見直す
- 2.多要素認証とパスワード管理の基本
- 3.リモートデスクトップ接続(VPS)と接続元PCの基本的な守り方
- 4.手元のPC(接続元)の点検
- 5.取引口座側の確認(ログイン履歴・セッション)
- 6.「補償」「至急」を装う連絡に注意する
- 7.異常に気づいたときの初動と相談先
- 8.定期点検チェックリスト
- よくある質問
なぜ今、VPS・取引ツールの点検が話題になっているのか
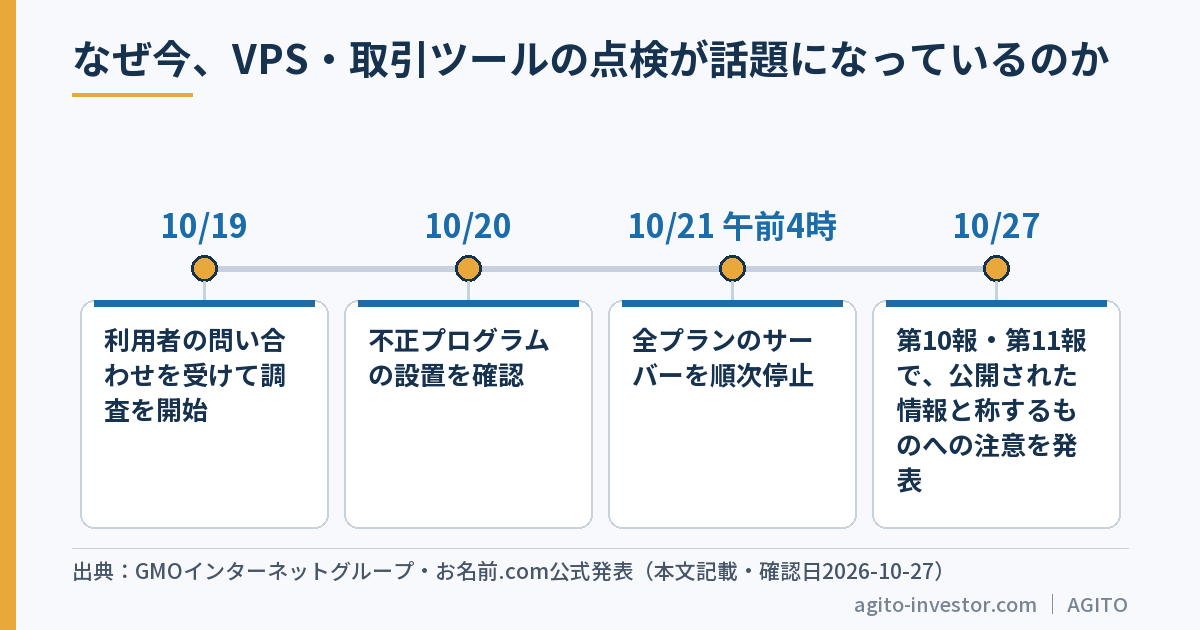
2026年10月、GMOインターネット株式会社(GMOインターネットグループ)が提供する「お名前.comデスクトップクラウド」(MT4/MT5などの取引ツールやEA〈自動売買プログラム〉を常時稼働させる目的でも利用されてきたWindowsデスクトップ型クラウド/VPSサービス)で、第三者による不正アクセスが発生しました。同社の発表によると、2026年10月19日に利用者からの問い合わせを受けて調査を開始し、10月20日に不正プログラムの設置を確認、10月21日午前4時から全プランのサーバーを順次停止しています(出典: GMOインターネットグループ公式発表、確認日2026-10-27)。対象となり得るサーバー数は最大26,739件とされています(同)。お見舞金(一律5,000円)の案内や、補償の対象・対象外の整理は、第4報で発表されています(出典:お名前.com公式発表「第4報」、確認日2026-10-27)。
さらに第10報(2026-10-27 13:55掲載)では、攻撃者とみられる者が同社および利用者に関する情報と称するものを公開したことを同日12:30に確認したこと、公開された情報と称するものにはアクセスしたり拡散したりしないよう呼びかけていること(当該サイトにアクセスした場合、その人自身の情報が攻撃者に取得されるとされています)が新たに発表されています(出典:お名前.com公式発表「第10報」)。同日14:55の第11報では、利用者の情報とされるものを見かけても転載・再投稿・リンク共有をしないよう求め、すでにアクセスした人にはウイルス対策ソフトなどによるフルスキャンを求めています(出典:お名前.com公式発表「第11報」。いずれも2026-10-27 15時台に確認。それより後の発表は反映していません)。
本事案は現在も状況が更新されており、補償申請の具体的な方法・必要書類・受付期間・支払い時期は2026年11月6日(金)までにGMO公式サイトと登録メールアドレス宛てに案内される予定です(出典:お名前.com公式発表「第4報」、確認日2026-10-27)。事案そのものの経緯(第1報〜最新報の時系列、10月27日正午の攻撃予告と電源を落とすお願い、補償の対象・対象外の詳細、便乗詐欺への注意、運営会社が求めたアカウント保護項目の一覧など)は、AGITOの別記事「GMOの不正アクセス、お名前.comデスクトップクラウド(FX向けVPS)の対象と補償」で随時更新しながら詳しくまとめています。本事案の最新状況を確認したい方は、まず上記記事と、GMOグループの公式発表ページをご覧ください。
この記事では、個別の事案の経緯を繰り返すのではなく、VPSやクラウドデスクトップでEA・MT4/MT5などの取引ツールを動かしている人が、平時から自分でできるセキュリティ点検の考え方と手順を、公的機関の資料に基づいて整理します。特定の事業者の対応や補償の可否を評価するものではありません。
まず押さえておきたい3つの視点
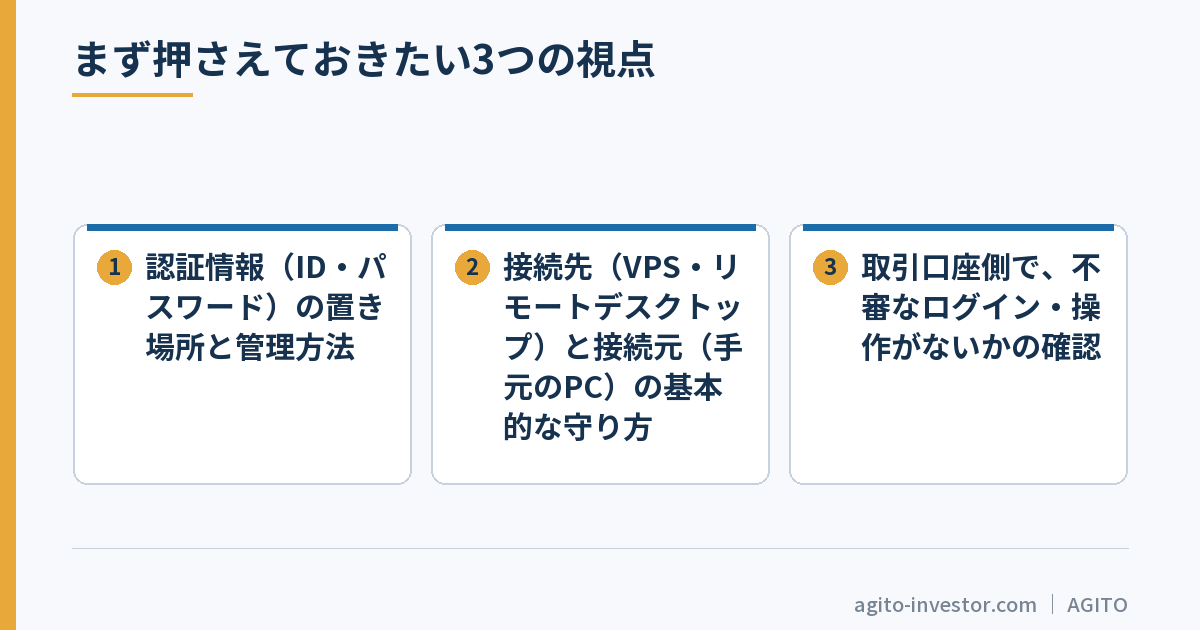
VPSや取引ツールのセキュリティを考えるとき、点検の対象は大きく3つに分かれます。
- 認証情報(ID・パスワード)の置き場所と管理方法
- 接続先(VPS・リモートデスクトップ)と接続元(手元のPC)の基本的な守り方
- 取引口座側で、不審なログイン・操作がないかの確認
以下、それぞれについて、公的機関が公表している一般的な考え方を紹介します。
1.認証情報の置き場所を見直す
VPSや取引ツールに保存した認証情報のリスク
EAやMT4/MT5をVPS上で24時間稼働させる場合、取引口座のログイン情報をVPS内や取引ツールに保存していることがあります。今回のGMOの事案でも、公式発表(第3報)では、サーバー内に保存されていた情報として「取引ツール等に保存されたお取引口座のログイン情報等」が影響範囲に含まれるとされています(出典:お名前.com公式発表「第3報」、確認日2026-10-27)。また第4報では、補償(被害事実)の確認手続きの一つとして、利用者が本人確認書類の提出とあわせて、同社が直接取引履歴を確認するための専用パスワード(MT4/MT5ほかの閲覧専用パスワード等)を提示する手順を別途案内するとされています(出典:お名前.com公式発表「第4報」、確認日2026-10-27)。
ここから一般化できる点検の視点は、次のとおりです。
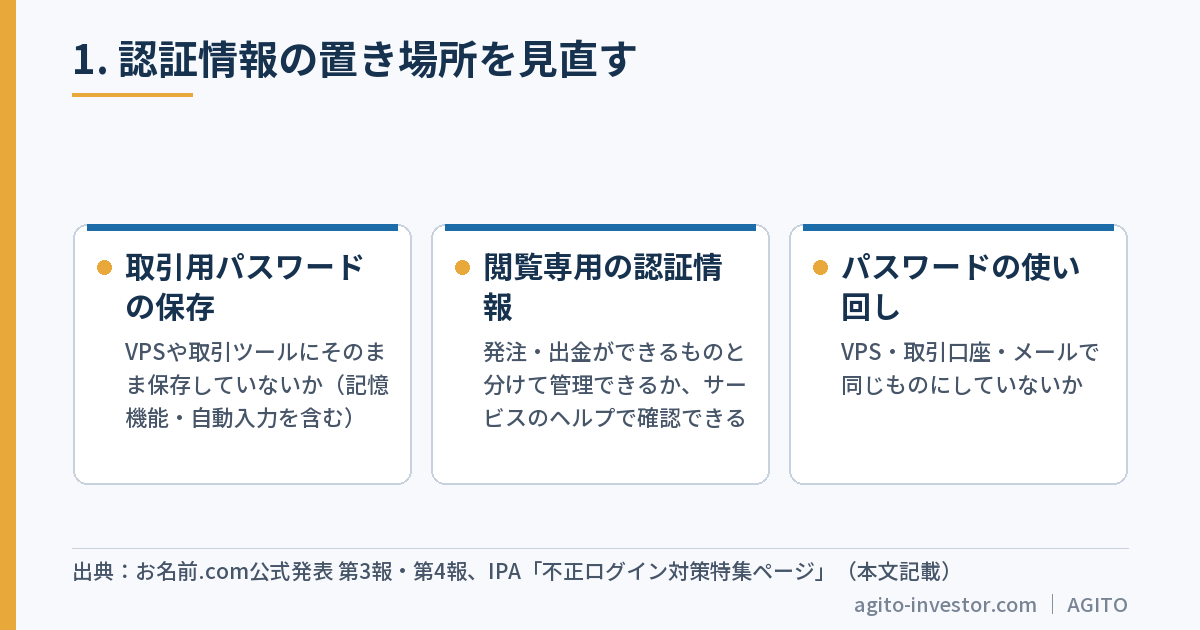
- VPSや取引ツールに、取引用パスワードをそのまま保存していないか(取引ツールの「パスワードを記憶する」機能、ブラウザの自動入力機能なども含む)
- 「閲覧専用(読み取り専用)」の認証情報と、発注・出金ができる認証情報を分けて管理できないか(サービスによっては、EAの稼働状況を外部から確認するためだけの閲覧専用パスワードを別途発行できる場合があります。自分が契約している証券会社・FX会社・プラットフォームで、こうした区分があるかどうかは、サービスのヘルプ・サポートで確かめられます)
- VPSのログインパスワード、取引口座のパスワード、メールアドレスのパスワードを、同じものにしていないか
パスワードの使い回しがなぜ危険か(IPAの整理)
IPA(情報処理推進機構)は、不正ログイン対策の基本として、パスワードは「できるだけ長く」「複雑で」「使い回さない」ものにすることを推奨しています(出典: IPA「不正ログイン対策特集ページ」、確認日2026-10-27)。これは、どこか1つのサービスからパスワードが漏れた場合に、同じID・パスワードを使っている他のサービス(VPSの管理画面、取引口座、メールなど)にも不正ログインされてしまうことを防ぐためです。
VPS・取引口座・メールアドレスという、関連はしているが別々のサービスだからこそ、パスワードを使い回さないという基本が効いてきます。
2.多要素認証とパスワード管理の基本
多要素認証(MFA)とは
総務省の「国民のためのサイバーセキュリティサイト」トップページでは、安心・安全にインターネットを利用するために最低限意識しておくこととして、「ソフトウェアを最新に保とう」「強固なパスワードの設定と多要素認証を活用しよう」「不用意に開かない・インストールしないようにしよう」の3点を挙げています(出典:総務省「国民のためのサイバーセキュリティサイト」トップページ、確認日2026-10-27)。
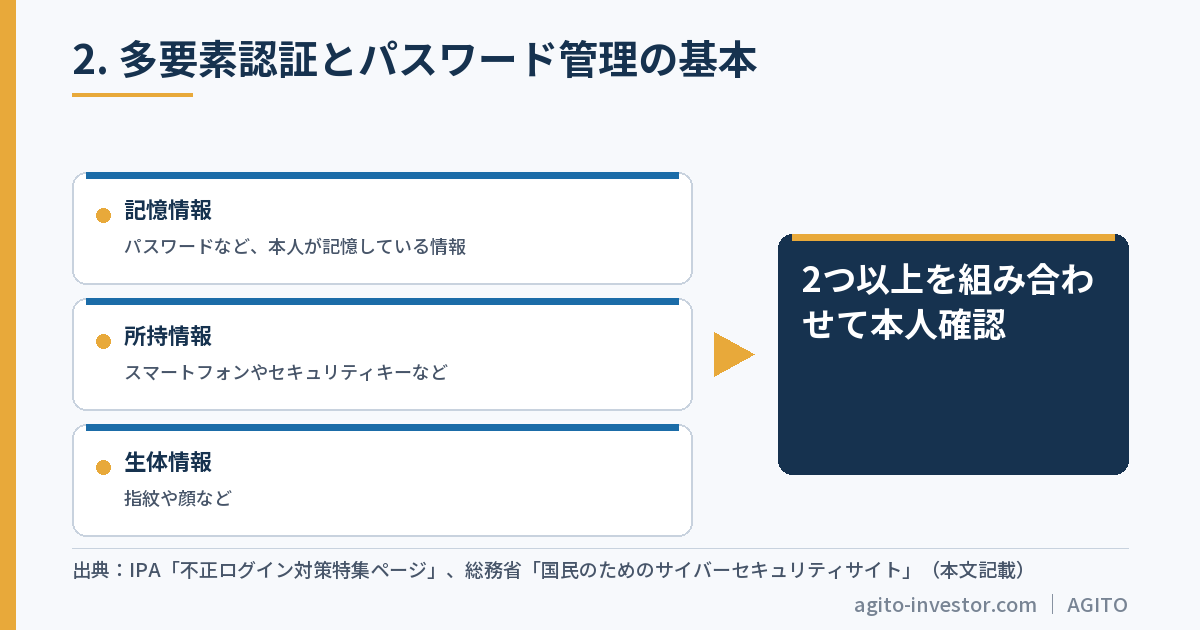
多要素認証とは、「記憶情報」(パスワードなど、本人が記憶している情報)、「所持情報」(スマートフォンやセキュリティキーなど、本人が持っているもの)、「生体情報」(指紋や顔など)のうち、2つ以上を組み合わせて本人確認を行う方式です。IPAも、各種サービスにおける不正ログイン対策として多要素認証の設定を推奨しており、仮にIDとパスワードが不正に取得されても、もう一つの認証要素がなければログインできないため、不正ログインの防止に効果があるとしています(出典: IPA「不正ログイン対策特集ページ」、確認日2026-10-27)。
点検のポイントは次のとおりです。
- 取引口座(証券会社・FX会社等のマイページ)で多要素認証を設定できるか、サービスのヘルプを確認する
- VPS・クラウドサービスの管理画面側でも、多要素認証や追加のログイン確認機能があれば有効にする
- メールアドレス(パスワード再設定に使われることが多い)にも多要素認証を設定する
具体的な設定手順は契約先サービスによって異なるため、各サービスの「セキュリティ設定」「ログイン設定」などのヘルプページで確かめられます。特定のサービス・製品の操作手順や、特定の認証アプリ・セキュリティキー製品の推奨は行いません。
パスワードの管理方法
長く複雑で使い回さないパスワードを、サービスの数だけ別々に用意すると、覚えること自体が負担になります。IPAは、自分なりの「軸」になる強度の高いパスワード(コアパスワード)を一つ作り、サービスごとに短い識別文字列を付け加えて使い分ける方法を紹介しています。コアパスワードは暗記し、サービスごとの識別子は電子ファイルや紙に記録しておくことで、記録を紛失・流出した場合でも、その情報だけでは悪用されにくくなるという考え方です(出典: IPA「不正ログイン対策特集ページ」、同ページからリンクされているIPA「不正ログイン被害の原因となるパスワードの使い回しはNG」、確認日2026-10-27)。特定のパスワード管理ソフトの推奨は行いませんが、こうした管理の「考え方」自体は、VPSのパスワード・取引口座のパスワードを分けて管理する際にも応用できます。
3.リモートデスクトップ接続(VPS)と接続元PCの基本的な守り方
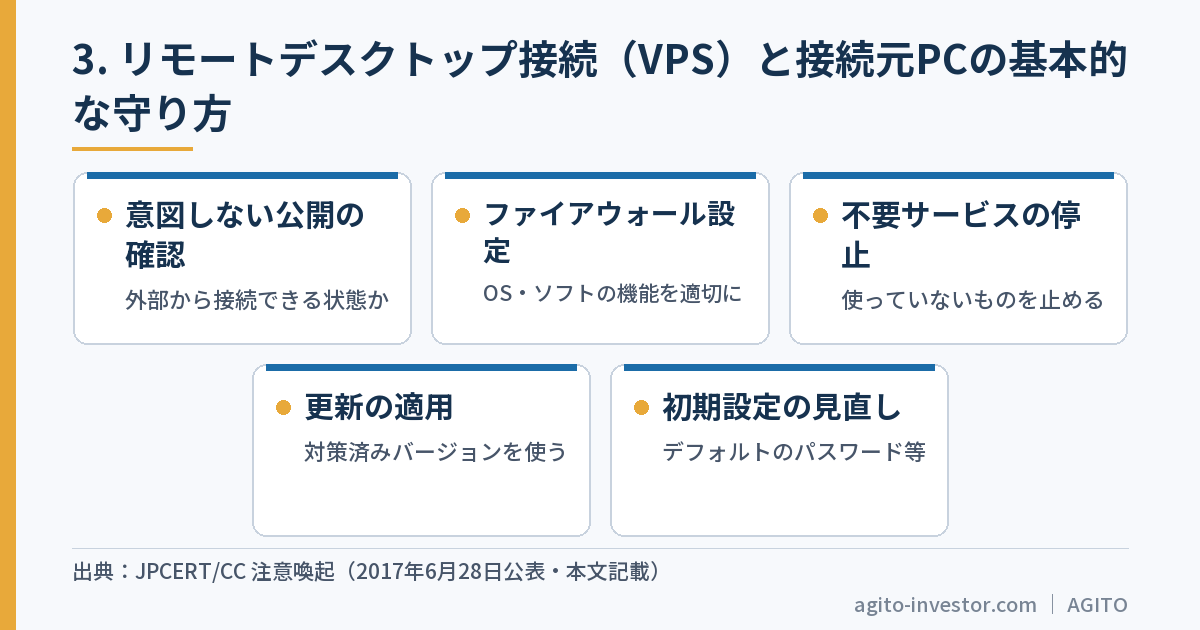
VPSやクラウドデスクトップには、多くの場合リモートデスクトップ接続(手元のPCから、離れた場所にあるサーバーの画面を遠隔操作する仕組み)でアクセスします。JPCERT/CCは、インターネット経由の攻撃を受ける可能性があるPCやサーバーに関する注意喚起(2017年6月28日公表、組織のネットワーク管理者・利用者向け)の中で、次のような対策を挙げています(出典: JPCERT/CC「インターネット経由の攻撃を受ける可能性のあるPCやサーバに関する注意喚起」、確認日2026-10-27)。
- 意図せずインターネットからアクセス可能な状態になっていないか確認する(割り当てられたIPアドレスの確認等)
- OSやウイルス対策ソフト等の機能として提供されるファイアウォールを適切に設定する
- 不要なサービスや、使われていないサービスを停止する
- OSやソフトウェアのアップデートを行い、対策が施されたバージョンを利用する
- 各サービスの設定やログインに必要なパスワードなど、デフォルトの設定を見直す(特にリモートからPCを操作するソフトウェアを使用している場合、脆弱なパスワードによって侵入を受ける可能性がある)
この注意喚起自体は2017年公表のものですが、「推測されにくいパスワード」「インターネットから意図せずアクセス可能な状態になっていないかの確認」「不要なサービスを止める」「OS・ソフトウェアを更新し続ける」という考え方は、VPS上でEAを24時間稼働させるために常時リモートデスクトップ接続を開けている現在の状況にもそのまま当てはまります。VPSの契約形態によっては、接続元のIPアドレスを制限する機能が用意されている場合もあるため、契約しているサービスのヘルプで確認するとよいでしょう。特定のVPS事業者・製品の設定手順はここでは扱いません。
4.手元のPC(接続元)の点検
VPS側だけでなく、VPSに接続するために使っている手元のPC(自宅・オフィスのパソコン)の状態も点検の対象です。
ウイルス対策ソフトとOS更新
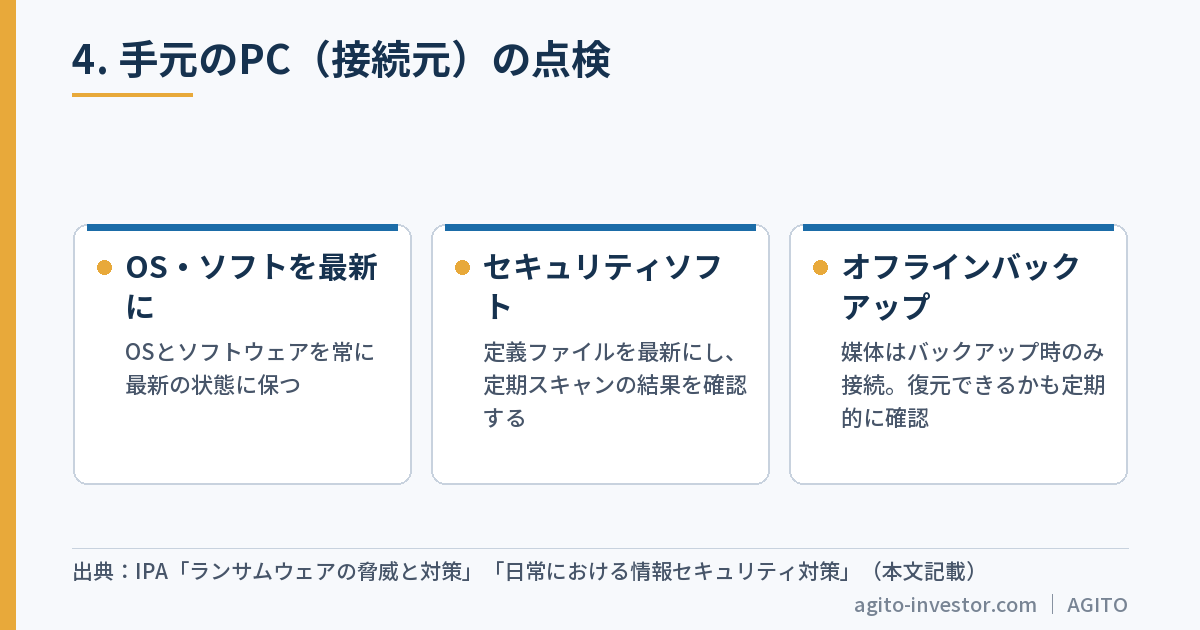
IPAは、ランサムウェアに感染しないための対策として、「OSおよびソフトウェアを常に最新の状態に保つ」「セキュリティソフトを導入し、定義ファイルを常に最新の状態に保つ」「メールやSNSの添付ファイル・URLに安易に反応しない」ことを挙げています(出典: IPA「ランサムウェアの脅威と対策」、確認日2026-10-27)。また、日常の情報セキュリティ対策として、セキュリティソフトの定義ファイル(パターンファイル)を最新の状態に保ち、定期的にスキャンを実施して結果を確認することや、OS・各種ソフトウェア、ルーター等のファームウェアを最新の状態に更新し続けることも推奨されています(出典: IPA「日常における情報セキュリティ対策」、確認日2026-10-27)。
VPSに不審な動きがあった場合、手元のPCにもウイルス対策ソフトのフルスキャンをかけ、OS・ブラウザ・取引ツールのアップデートが未適用のまま放置されていないかを確認することが、基本的だが有効な点検です。
オフラインバックアップという考え方
IPAは、万が一ランサムウェアに感染してファイルが暗号化されてしまった場合に備え、重要なファイルのバックアップを推奨しています。特に注意点として、外付けHDDやUSBメモリなどのバックアップ装置・媒体を常時パソコンに接続していると、バックアップしたファイルごと暗号化の対象になってしまうため、バックアップ時のみパソコンと接続し、それ以外の時間は切り離しておく(オフラインにしておく)ことが望ましいとされています。また、複数の装置・媒体でバックアップを取得しておくこと、バックアップから正しく復元できるかを定期的に確認することも挙げられています(出典: IPA「ランサムウェアの脅威と対策」、確認日2026-10-27)。
EAの設定ファイルや取引記録など、VPS・手元PCの双方に重要なデータがある場合は、この「バックアップ時だけ接続する」という考え方が参考になります。
5.取引口座側の確認(ログイン履歴・セッション)
VPSや手元PCの点検に加えて、取引口座そのものの状態確認も欠かせません。
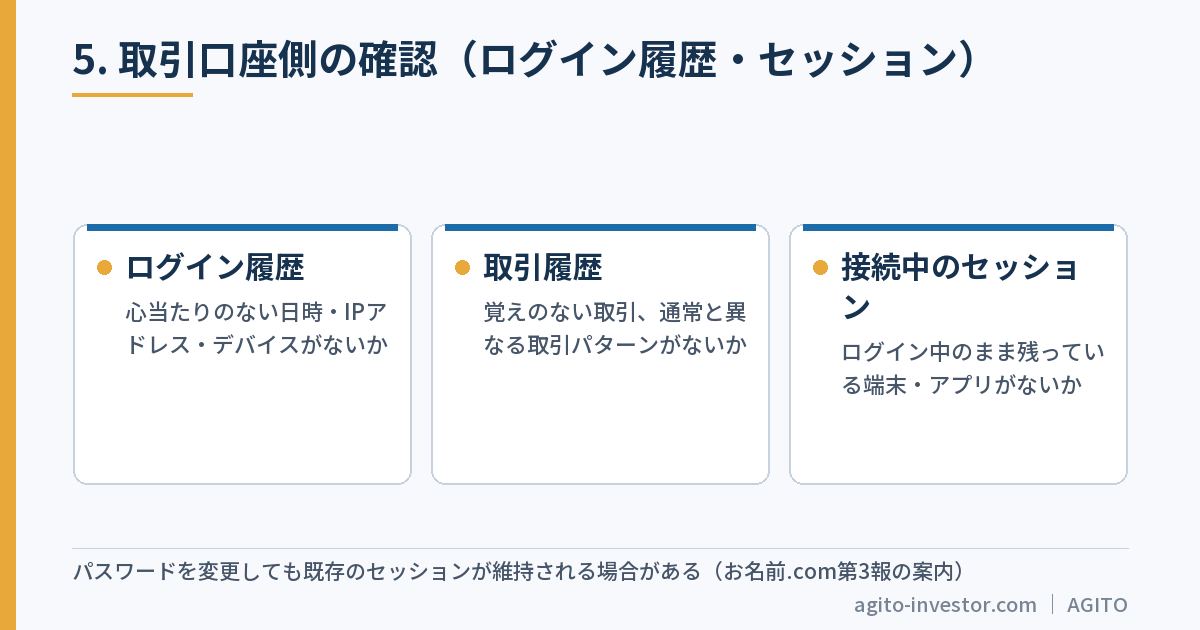
- ログイン履歴:心当たりのない日時・IPアドレス・デバイスからのログインがないか
- 取引履歴:自分が発注した覚えのない取引、または通常と異なる取引パターンがないか
- 接続中のセッション:ログイン中のまま残っている端末・アプリがないか
今回のGMOの事案に関する公式発表(第3報)では、「パスワードを変更した後も、証券会社・FX会社等のサーバーの仕様によっては、一定期間、既存の接続セッションが維持され、第三者が継続的に取引できる場合があります」としたうえで、「ログイン中の全セッションを切断してください。(証券会社・FX会社等への連絡含む)」という対応が案内されています(出典:お名前.com公式発表「第3報」、確認日2026-10-27)。
ここから一般化できるのは、パスワードの変更だけでは、ログイン中のセッションが残ってしまう場合があるという点です。平時の点検としても、契約している証券会社・FX会社のマイページに「ログイン履歴」「アクティブセッション」「接続中のデバイス」といった確認・切断の機能がないか、一度確認しておくとよいでしょう。具体的な確認方法は契約先サービスのヘルプ・サポート窓口でご確認ください。
6.「補償」「至急」を装う連絡に注意する
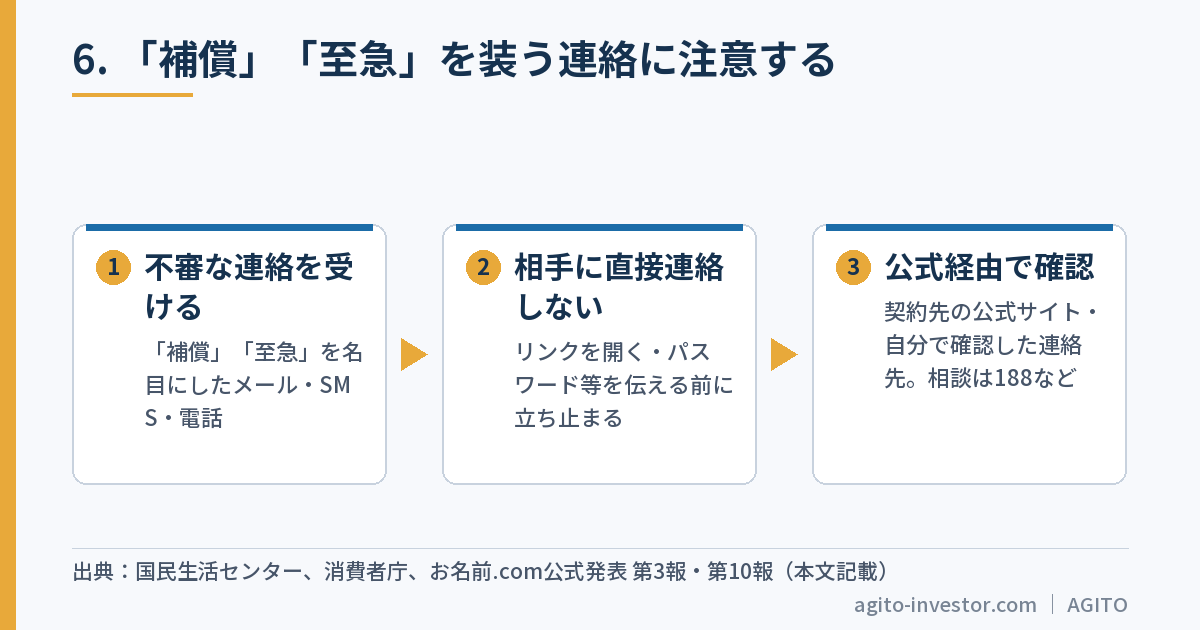
今回のGMOの事案に関する公式発表でも、便乗した不審な連絡への注意が繰り返し呼びかけられています。第3報では「本件に便乗したフィッシングメール、補償・返金等を装う不審な連絡、不審なウェブサイトにご注意ください」とされ(出典:お名前.com公式発表「第3報」、確認日2026-10-27)、第10報でも「本件に便乗した、当社や関係機関を装うメール・SMS・電話にご注意ください」と案内されています(出典:お名前.com公式発表「第10報」、確認日2026-10-27)。また第10報では、攻撃者とみられる者が公開したと称する情報についても、「アクセスしたり、拡散したりしないでください。当該サイトにアクセスした方の情報は、攻撃者に取得されています」として、アクセス・拡散を行わないよう求めています(同)。第11報(同日14:55)はさらに、すでにアクセスした人にウイルス対策ソフトなどによるフルスキャンを求めています(出典:お名前.com公式発表「第11報」、確認日2026-10-27)。
公的機関も、次のような一般的な注意点を繰り返し発信しています。
- 国民生活センターは、同センターや関連団体をかたる不審な連絡について、「相談したことのない人に、センターの側からメールや電話で連絡することはない」「金銭の手続きや訴訟について個人に働きかけることはない」としたうえで、不審な連絡を受けた場合は相手に直接連絡を取らず、最寄りの消費生活センター等に相談するよう案内しています(出典:国民生活センター「国民生活センターをかたる電話やメール等にご注意ください」、確認日2026-10-27)。
- 消費者庁が案内している消費者ホットライン「188(いやや!)」番は、契約や悪質商法のトラブルなど、どこに相談してよいか分からない消費生活相談の入り口として、全国共通の電話番号で最寄りの消費生活相談窓口を案内しています(出典:消費者庁「消費者ホットライン188番のご案内」、確認日2026-10-27)。
VPSや取引口座のトラブルに関連して「至急」「補償」「被害回復」を名目にした連絡が来た場合、焦ってリンクを開いたりパスワード・暗証番号を伝えたりする前に、契約先の公式サイトや、登録済みの連絡先(自分から確認した電話番号・サイト)経由で事実関係を確認することが基本です。
7.異常に気づいたときの初動と相談先
VPSや取引口座で異常に気づいた場合の一般的な初動と、公的な相談先を整理します。
初動の考え方(一般論)
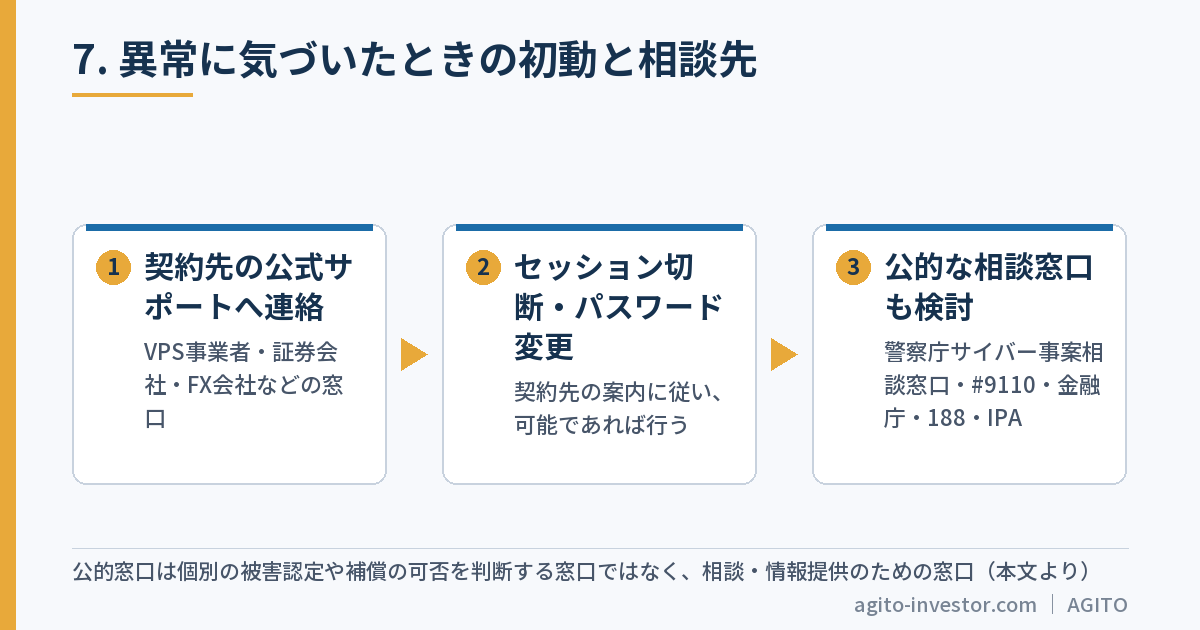
- まず契約しているVPS事業者・証券会社・FX会社など、契約先の公式サポート窓口に連絡する
- 可能であれば、ログイン中のセッションを切断する・パスワードを変更する(契約先の案内に従う)
- 被害の疑いがある場合は、下記の公的な相談窓口も検討する
公的な相談先(いずれも確認日2026-10-27時点の情報)
- 警察庁 サイバー事案に関する相談窓口(都道府県警察のサイバー事案相談窓口・警察署一覧へのリンクを掲載): https://www.npa.go.jp/bureau/cyber/soudan.html
- 警察相談専用電話「#9110」(全国共通の短縮ダイヤル。発信地を管轄する都道府県警察本部等の総合窓口につながります。携帯電話からも利用可。ダイヤル回線・一部のIP電話では利用できない場合があります。土日祝日・夜間は当直・音声案内等で対応)(出典:警察庁「警察相談専用電話『#9110』」、確認日2026-10-27)
- 金融庁 金融サービス利用者相談室: 0570-016811(IP電話からは03-5251-6811)、平日10:00〜17:00(出典:金融庁「金融サービス利用者相談室」、確認日2026-10-27)
- 消費者ホットライン「188」(消費生活相談の入り口。最寄りの消費生活センター等を案内)(出典:消費者庁、確認日2026-10-27)
- IPA情報セキュリティ安心相談窓口: 03-5978-7509(平日10:00〜17:00、土日祝日・年末年始を除く)。メールでの相談も受け付けています(アドレスはIPAのページに画像で掲載)(出典: IPA「情報セキュリティ安心相談窓口」、確認日2026-10-27)
いずれも、個別の被害認定や補償の可否を判断する窓口ではなく、相談・情報提供のための窓口です。契約内容や被害の状況によって案内先が異なるため、まずは契約先、次に上記の公的窓口という順番で確認することが基本です。
8.定期点検チェックリスト
日常的に(目安として毎月、またはパスワード漏えい報道などセキュリティ事案を見聞きしたタイミングで)確認したい項目です。
- VPS・取引ツールに、取引用パスワードをそのまま保存していないか
- VPSのパスワード・取引口座のパスワード・メールアドレスのパスワードが同じになっていないか
- 取引口座・VPS管理画面・メールアドレスで、多要素認証を設定できているか
- リモートデスクトップ接続のパスワードが、推測されやすいものになっていないか
- VPS・手元PCのOS、取引ツール、セキュリティソフトが最新の状態に更新されているか
- 手元PCでウイルス対策ソフトの定期スキャンが実行され、定義ファイルが最新になっているか
- 重要なファイルのバックアップを取得し、バックアップ用の媒体は使用時以外パソコンから切り離しているか
- 取引口座のログイン履歴・取引履歴に、心当たりのないものがないか
- 接続中のセッション・連携アプリに、使っていないものが残っていないか
- 「補償」「至急」を名目にした不審な連絡先・リンクを、公式サイト以外から受け取っていないか
- 「流出した」「公開された」と称する情報のサイトに、興味本位でアクセスしていないか
よくある質問
VPSや取引ツールに保存しているID・パスワードは、どう管理すればよいですか?
取引用パスワードをVPSや取引ツールにそのまま保存せず、保存する場合も他のサービスと使い回さないことが基本です。契約しているサービスに「閲覧専用パスワード」のような、発注・出金ができない認証情報を別途発行できる仕組みがあるか確認するのも一つの方法です(本記事「1.認証情報の置き場所を見直す」参照)。
多要素認証はどこで設定すればいいですか?
具体的な設定画面はサービスごとに異なるため、契約している証券会社・FX会社・VPS事業者のヘルプページやサポート窓口で確かめられます。一般的には、各サービスの「セキュリティ設定」「ログイン設定」などの項目から設定できます。
パスワードを変更したのに、不審な動きが続いている気がします。どうすればいいですか?
パスワードの変更だけでは、ログイン中のセッションが残ってしまう場合があります。契約先のマイページで「ログイン中のセッション」「接続中のデバイス」を確認・切断できないか調べ、契約先のサポート窓口に連絡してください。必要に応じて、警察庁のサイバー事案相談窓口や#9110、金融庁の金融サービス利用者相談室などの公的窓口も利用できます。
VPSのリモートデスクトップ接続は、どう守ればいいですか?
推測されにくいパスワードを設定すること、インターネットから意図せずアクセス可能な状態になっていないか確認すること、OS・ソフトウェアを常に最新の状態に保つことが基本です(出典: JPCERT/CC「インターネット経由の攻撃を受ける可能性のあるPCやサーバに関する注意喚起」、2017年公表)。接続元IPアドレスの制限など、より踏み込んだ設定ができるかはVPSの契約内容によるため、契約先に確かめてください。
手元のパソコンは、何を確認すればいいですか?
ウイルス対策ソフトの定義ファイルが最新になっているか、定期的なスキャンが実行されているかを確かめてください。また、重要なファイルはバックアップを取得し、バックアップ用の外付けHDDやUSBメモリは、バックアップ時以外はパソコンから切り離しておくことが推奨されています。
「補償」「至急対応が必要」という連絡が来ました。信用してよいですか?
本記事では個別の連絡の真偽は判断できません。一般的な注意点として、公的機関が不審な連絡への注意喚起で繰り返し述べているのは、「相談していない相手からの連絡」「パスワードや暗証番号を尋ねる連絡」には応じず、公式サイトや自分で確認した連絡先経由で事実確認をすることです。また、「流出した」「公開された」と称する情報のサイトにアクセスしたり拡散したりしないことも重要です。今回のGMOの事案に関する発表では、そうしたサイトにアクセスした人の情報自体が攻撃者に取得される、とされています(出典:お名前.com公式発表「第10報」、確認日2026-10-27)。不安な場合は、契約先、または消費者ホットライン188・警察庁のサイバー事案相談窓口などにご相談ください。
今回のGMOの事案で、自分の口座が補償されるかどうか知りたいです。
本記事は一般的なセキュリティ点検を目的としており、個別の補償可否は判断していません。GMOの事案に関する経緯や、補償の対象・対象外、申請方法の案内時期などの詳細は、別記事「GMOの不正アクセス、お名前.comデスクトップクラウド(FX向けVPS)の対象と補償」、および契約先・GMO公式サイトの最新発表をご確認ください。
出典
- GMOインターネットグループ「【重要】「お名前.comデスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報)」(2026年10月23日):https://group.gmo/info/alert/20261023/
- お名前.com「【重要】「お名前.comデスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報)」(2026年10月23日掲載):https://www.onamae.com/news/article/11595
- お名前.com「【重要】お名前.comデスクトップクラウドサービスに対するサイバー攻撃について(第4報)」(2026年10月24日掲載):https://www.onamae.com/news/article/11598
- お名前.com「【重要】「お名前.comデスクトップクラウド」への不正アクセスに関する現在の対応について(第10報)」(2026年10月27日13:55掲載):https://www.onamae.com/news/article/11613
- お名前.com「【重要】「お名前.comデスクトップクラウド」への不正アクセスに関する現在の対応について(第11報)」(2026年10月27日14:55掲載):https://www.onamae.com/news/article/11614
- IPA「不正ログイン対策特集ページ」(最終更新2023年9月29日):https://www.ipa.go.jp/security/anshin/measures/account_security.html
- IPA「不正ログイン被害の原因となるパスワードの使い回しはNG」(最終更新2025年6月17日):https://www.ipa.go.jp/security/anshin/attention/2016/mgdayori20160803.html
- IPA「日常における情報セキュリティ対策」(最終更新2023年4月20日):https://www.ipa.go.jp/security/anshin/measures/everyday.html
- IPA「ランサムウェアの脅威と対策」(PDF):https://www.ipa.go.jp/security/anshin/ps6vr70000011jnw-att/000057314.pdf
- IPA「サイバーセキュリティ 相談・届出窓口一覧」:https://www.ipa.go.jp/security/support/soudan.html
- IPA「情報セキュリティに関する技術的なご相談」(情報セキュリティ安心相談窓口):https://www.ipa.go.jp/security/anshin/about.html
- JPCERT/CC「インターネット経由の攻撃を受ける可能性のあるPCやサーバに関する注意喚起」(2017年6月28日):https://www.jpcert.or.jp/at/2017/at170023.html
- 総務省「国民のためのサイバーセキュリティサイト」:https://www.soumu.go.jp/main_sosiki/cybersecurity/kokumin/
- 警察庁「サイバー事案に関する相談窓口」:https://www.npa.go.jp/bureau/cyber/soudan.html
- 警察庁「警察相談専用電話『#9110』」(PDF):https://www.npa.go.jp/bureau/soumu/soudan/soudanmadoguti.pdf
- 金融庁「金融サービス利用者相談室」:https://www.fsa.go.jp/receipt/soudansitu/index.html
- 国民生活センター「国民生活センターをかたる電話やメール等にご注意ください!」(2026年10月20日更新):https://www.kokusen.go.jp/soudan_now/data/kokusen_katari.html
- 消費者庁「消費者ホットライン188番のご案内」(PDF):https://www.caa.go.jp/policies/policy/local_cooperation/local_consumer_administration/hotline/assets/local_cooperation_cms202_20260401_01.pdf
確認日: 2026年10月27日
あわせて読みたい
- GMOの不正アクセス、お名前.comデスクトップクラウド(FX向けVPS)の対象と補償|お見舞金5,000円・10/27正午の攻撃予告と電源断のお願い【2026年10月】
- コピトレはMT5でもできる?シグナル購読の仕組みと、VPSが要る理由・費用の合計【2026年版】
- 安全なコピトレの選び方|危険サインの見抜き方チェックリスト【2026年版】
- 「絶対儲かる」の見分け方──詐欺が必ず使う言葉と構造
- 投資詐欺で振り込んだお金は取り戻せる?振り込め詐欺救済法の「被害回復分配金」が支払われる条件と、返金をうたう二次被害の見分け方【2026年版】
※本記事は公表された資料・発表の内容を整理した一般的な情報提供であり、特定の個人・団体・商品・サービスの利用や解約を勧めるものではありません。投資の最終判断はご自身の責任で行ってください。元本保証はなく、損失が生じる可能性があります。税務の取扱いについては税理士に、法律上の論点については弁護士にご確認ください。
まずは、投資の基礎を無料で学ぶ
AGITOアプリで、解説記事・用語集・市場情報を確認できます。学習コンテンツと市場情報は無料です。
記事の内容に誤りを見つけた場合は、info@agito-investor.com までお知らせください。確認のうえ訂正します。

コメント